Seit Mitte Oktober 2026 ist der Standard Service Endpoint allgemein verfügbar. Er verbindet Subnetze mit Azure Storage, Azure SQL Database, Azure Cosmos DB und Azure Key Vault und kennzeichnet den Verkehr über eine öffentliche IP-Adresse als Netzwerk-ID. Auf Seite der Dienste regelt ein Network Security Perimeter, welche Netzwerk-IDs zugreifen dürfen.
Microsoft ordnet ihn bei Private Link ein. Technisch steht er dem bisherigen Service Endpoint näher als dem Private Endpoint, und genau das bestimmt, wofür er sich eignet.
Was sich gegenüber dem bisherigen Service Endpoint ändert
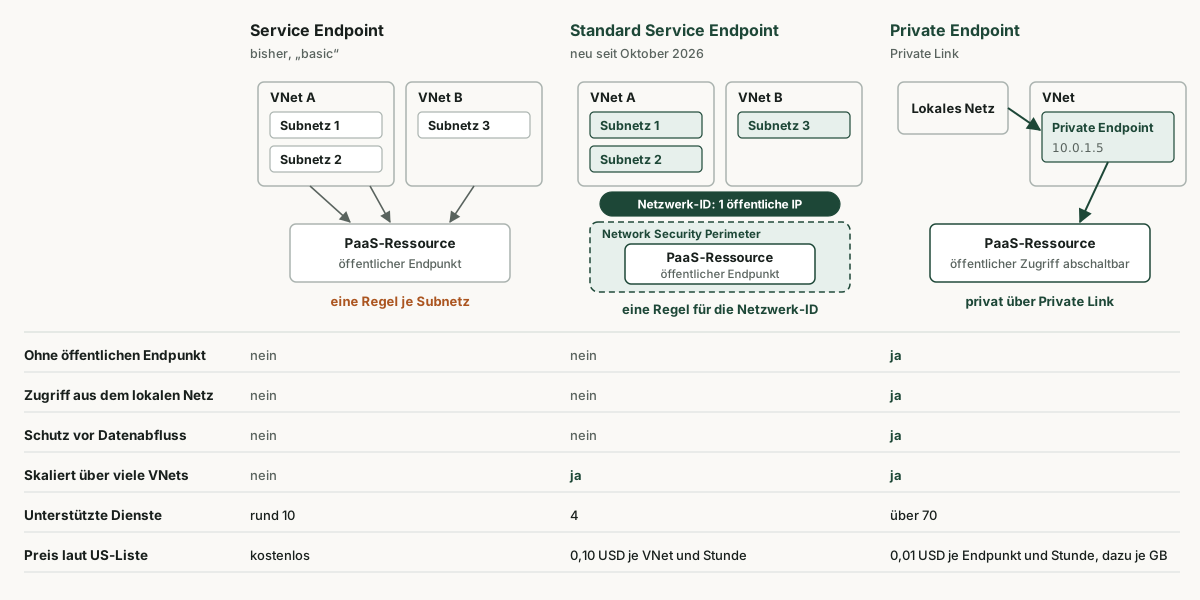
Beim bisherigen Service Endpoint, den Microsoft jetzt Basic nennt, trägt jede PaaS-Ressource eine Regel je zugelassenem Subnetz. Mit vielen VNets und Subscriptions wächst diese Liste mit jedem neuen Subnetz.
Beim Standard Service Endpoint wird allen Subnetzen dieselbe öffentliche IP als Netzwerk-ID zugeordnet, auch über VNets und Subscriptions hinweg, solange Tenant und Region gleich sind. Der Network Security Perimeter erlaubt diese eine IP. Neue Subnetze erfordern keine Änderung an den Ressourcen.
Die IP dient nur der Kennzeichnung. Der Dienst bleibt über seinen öffentlichen Endpunkt erreichbar, eingeschränkt durch die Regeln des Perimeters.
Was er nicht kann
- Kein Zugriff aus dem lokalen Netz. Service Endpoints wirken nur für Verkehr aus Subnetzen in Azure.
- Kein Schutz vor Datenabfluss, wie ihn Private Link durch die Bindung an eine einzelne Ressource bietet.
- Kein privater Endpunkt. Der öffentliche Endpunkt der Ressource bleibt aktiv.
- Nur vier Dienste. Für Azure SQL Database funktioniert er nur in derselben Region wie das VNet.
- Alle Service Endpoints eines Subnetzes müssen dieselbe Netzwerk-ID verwenden.
Was er kostet, verglichen mit Private Endpoints
Laut Preisseite kostet der Standard Service Endpoint 0,10 US-Dollar je VNet und Stunde, rund 73 US-Dollar im Monat. Die öffentliche IP als Netzwerk-ID kostet rund 3,65 US-Dollar im Monat und lässt sich für alle VNets derselben Region teilen. Einen Preis je GB nennt die Preisseite nicht.
Ein Private Endpoint kostet 0,01 US-Dollar je Stunde, rund 7,30 US-Dollar im Monat, dazu 0,01 US-Dollar je GB für eingehende und ausgehende Daten. Abgerechnet wird je Endpunkt, also je Ressource und Unterressource, nicht je VNet.
Die Kosten wachsen damit in verschiedene Richtungen. Der Standard Service Endpoint wird mit der Zahl der VNets teurer, Private Endpoints mit der Zahl der Ressourcen und der Datenmenge. Ohne Datenkosten liegt die Grenze bei zehn Private Endpoints je VNet.
| Szenario je Monat | Standard Service Endpoint | Private Endpoints |
|---|---|---|
| 3 VNets, 40 Endpunkte, 2.000 GB | 222,65 USD | 312,00 USD |
| 12 Spoke-VNets, 15 zentrale Endpunkte, 1.000 GB | 879,65 USD | 119,50 USD |
| 2 VNets, 6 Endpunkte, 50.000 GB für Sicherung und Data Lake | 149,65 USD | 543,80 USD |
US-Listenpreise vom 1.11.2026, 730 Stunden je Monat, Datenmenge als Summe beider Richtungen, eine geteilte öffentliche IP. Private DNS-Zonen und Datenverkehr zwischen Regionen sind nicht enthalten.
Der Standard Service Endpoint rechnet sich also bei wenigen VNets mit vielen Ressourcen oder großen Datenmengen. In einer Hub-and-Spoke-Umgebung mit zentralen Private Endpoints und vielen Spokes ist er meist teurer. Der bisherige Service Endpoint bleibt kostenlos. Wer mit ihm auskommt und nicht an die Grenzen der Regelverwaltung stößt, hat keinen Grund zu wechseln.
Vor der Umstellung
- Ob die Anforderungen einen privaten Endpunkt verlangen. Wenn Zugriff aus dem lokalen Netz, Schutz vor Datenabfluss oder ein abgeschalteter öffentlicher Endpunkt gefordert sind, bleibt nur Private Link.
- Ob die Grenzen des Network Security Perimeter passen: bis zu 200 Präfixe und 1.000 PaaS-Ressourcen je Perimeter, 100 Perimeter je Subscription, ausschließlich Erlaubnisregeln.
- Den Perimeter zuerst im Übergangsmodus betreiben und die Diagnoseprotokolle ein bis zwei Wochen auswerten, bevor er erzwungen wird.
- Das Hinzufügen oder Ändern der Netzwerk-ID setzt bestehende Verbindungen zurück. Das gehört in ein Wartungsfenster.
- Für die Zuordnung der IP braucht es die Rolle Netzwerkmitwirkender oder die Berechtigung joinServiceEndpointNetworkIdentifier auf der öffentlichen IP.
Welche Anbindung wo passt
Welche Anbindung je Dienst passt, ergibt sich aus Schutzbedarf, Netzwerktopologie und Datenmengen. Ein Architekturreview stellt die vorhandenen Service Endpoints, Private Endpoints und Firewall-Regeln gegenüber und rechnet die Varianten für Ihre Umgebung durch. Konfiguriert wird danach von Ihrem Team oder Ihrem Dienstleister.
Häufige Fragen
Ist der Standard Service Endpoint ein Private Endpoint?
Nein. Der Verkehr wird über eine öffentliche IP als Netzwerk-ID gekennzeichnet, die Ressource bleibt über ihren öffentlichen Endpunkt erreichbar. Microsoft führt ihn dennoch unter Private Link.
Welche Dienste werden unterstützt?
Azure Storage, Azure SQL Database, Azure Cosmos DB und Azure Key Vault, laut Microsoft in allen Azure-Regionen.
Brauche ich dafür einen Network Security Perimeter?
Ja. Die Netzwerk-ID kennzeichnet den Verkehr, erlaubt wird er über IP-Regeln im Network Security Perimeter, der die Ressourcen umschließt.
Ersetzt er den bisherigen Service Endpoint?
Microsoft nennt den bisherigen jetzt Basic und bietet ihn weiter kostenlos an. Ein Enddatum dafür nennt die Dokumentation nicht.
Quellen (Stand 1. November 2026)
- Microsoft Learn: What is a standard service endpoint?
- Azure Update 571025: Generally Available: Standard service endpoint (Oktober 2026)
- Microsoft: Azure Private Link pricing (abgerufen am 01.11.2026)
- Microsoft Learn: What is a network security perimeter?
- Microsoft Learn: Virtual network service endpoints