Microsoft ergänzt die öffentliche Azure-Cloud um Kontrollen für den Zugriff durch eigene Techniker (Data Guardian und Production Touch Ledger, für EU und EFTA), macht External Key Management für Managed HSM allgemein verfügbar und stellt für die Ignite im November ein Sovereign Control Panel als Public Preview in Aussicht. Keine dieser Funktionen ersetzt die Architekturentscheidung je Workload. Sie liefern aber Bausteine und Nachweise, die bisher gefehlt haben.
Angekündigt wurde das am 20. Oktober 2026 im offiziellen Microsoft-Blog, technische Details stehen in einem Beitrag im Azure Infrastructure Blog. Die Übersicht unten ordnet die Neuerungen nach Status und zeigt, wo sie in einer bestehenden Azure-Umgebung ansetzen.
Was angekündigt wurde, nach Status
| Funktion | Status laut Microsoft | Geltungsbereich |
|---|---|---|
| External Key Management für Azure Key Vault Managed HSM | Allgemein verfügbar seit Oktober 2026 | Weltweit |
| Data Guardian | Wird schrittweise eingeführt | Regionen in EU und EFTA, für Azure, Microsoft 365 und Dynamics 365 |
| Production Touch Ledger | Wird schrittweise eingeführt | Regionen in EU und EFTA |
| Sovereign Control Panel | Public Preview zur Microsoft Ignite angekündigt (17. bis 20. November 2026) | Azure-Portal |
| Sovereign Landing Zone mit Bicep, Terraform und Azure Verified Modules | Verfügbar | Azure, neue Management-Gruppe für Azure Local |
| Azure Confidential Clean Rooms | Limited Preview | Azure |
| Leitfaden und Architekturmuster für Sovereign Business Continuity | Erste Muster veröffentlicht | Azure und Azure Local |
Microsoft weist darauf hin, dass sich Verfügbarkeit je Dienst, Region und SKU unterscheidet und Termine sich verschieben können. Bevor eine dieser Funktionen zur Voraussetzung einer Architektur wird, sollte ihre Verfügbarkeit für den konkreten Dienst geprüft sein.
Data Guardian und Production Touch Ledger: Aufsicht über den Zugriff von Microsoft
Zwei bestehende Kontrollen regeln, wann Microsoft-Techniker auf Produktionssysteme zugreifen dürfen. Just-in-Time Access gewährt zeitlich begrenzten Zugriff, Customer Lockbox verlangt zusätzlich die Freigabe des Kunden, sobald Kundendaten betroffen sind. Neu sind zwei Schritte, die nach der Freigabe greifen.
Data Guardian lässt qualifizierte Fernzugriffe von Microsoft-Technikern auf Produktionssysteme in EU- und EFTA-Regionen in Echtzeit durch Personal mit Wohnsitz in Europa überwachen. Production Touch Ledger hält manipulationssicher fest, welche Aktionen während dieser Zugriffe ausgeführt wurden. Die Learn-Seite zu Data Guardian nennt Azure Confidential Ledger als Grundlage für das manipulationssichere Protokoll.
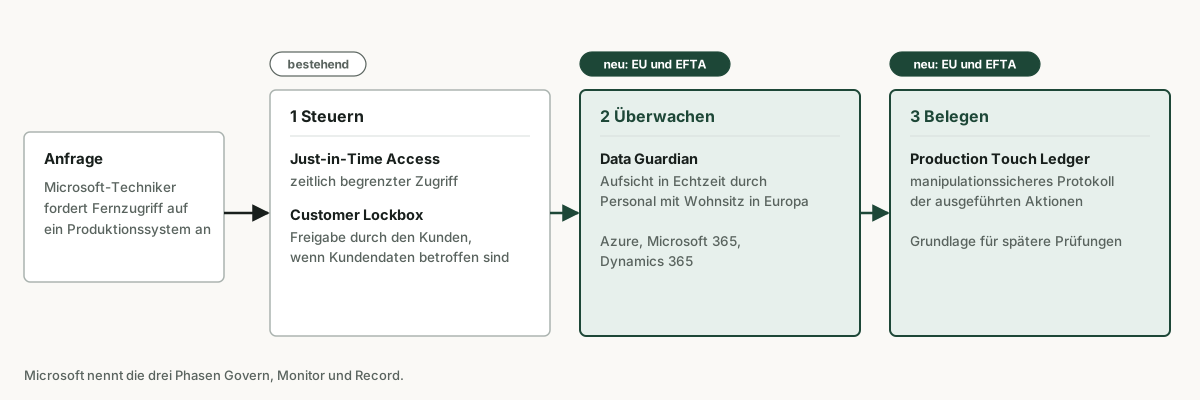
Ein Detail verdient einen genauen Blick. Die Ankündigung vom 20. Oktober spricht von einer Aufsicht durch einen vertrauenswürdigen EU-Partner. Die Learn-Seite zu Data Guardian beschreibt dagegen autorisiertes Microsoft-Personal mit Wohnsitz in der Region. Wer eine von Microsoft unabhängige Aufsicht vertraglich oder regulatorisch braucht, sollte sich die konkrete Ausgestaltung schriftlich bestätigen lassen.
An der Rechtslage ändern beide Funktionen nichts, etwa an der Frage, welche Behörden die Herausgabe von Daten verlangen können. Sie machen den technischen Zugriff kontrollierbarer und nachweisbar.
Mehr dazu: Datensouveränität: Die Architektur prüfen, nicht nur den Standort
External Key Management: Der Schlüssel bleibt außerhalb von Microsoft
Mit External Key Management bleibt der Key Encryption Key in einem HSM, das der Kunde selbst betreibt oder bei einem Dritten betreiben lässt. Managed HSM bleibt die Schnittstelle zu Azure für Berechtigungen und Schlüsselverwaltung, gibt das Ver- und Entpacken der Datenschlüssel aber über einen vom Kunden betriebenen EKM-Proxy an das externe HSM weiter.
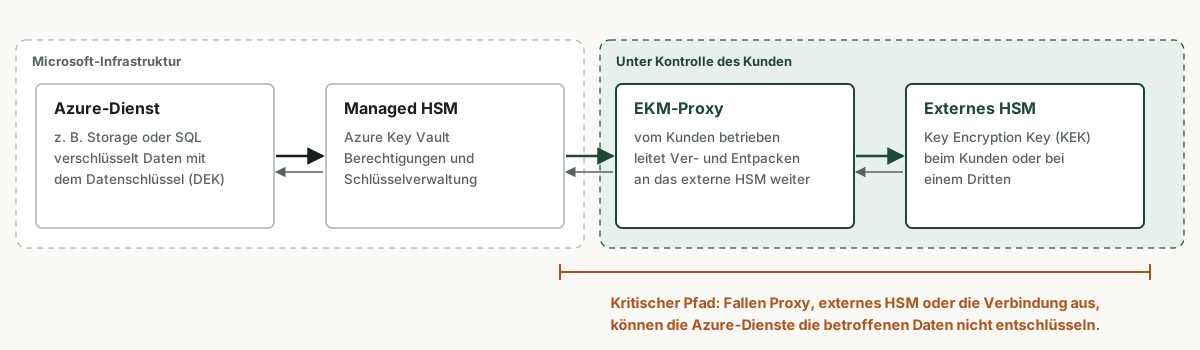
Damit gehören externes HSM, Proxy und Verbindung zum kritischen Pfad. Ist das externe HSM nicht erreichbar, können die Azure-Dienste die betroffenen Daten nicht entschlüsseln. Microsoft empfiehlt, Verfügbarkeit, Failover, Schlüsselrotation, Neuverpackung und Wiederherstellung vor dem Produktivbetrieb zu testen.
Microsoft Learn bezeichnet External Key Management als letzte Option für Organisationen mit zwingender rechtlicher oder vertraglicher Vorgabe, nicht als allgemeine Verbesserung gegenüber Schlüsseln in Managed HSM. Für die meisten Anforderungen reichen kundenverwaltete Schlüssel in Managed HSM. Die Learn-Übersicht führte die Funktion am 23. Oktober noch als Preview, Ankündigung und Azure Updates weisen sie als allgemein verfügbar aus.
Sovereign Control Panel: Nachweise aus dem Portal
Das Sovereign Control Panel soll im Azure-Portal zeigen, wie es um die Souveränität einer Umgebung steht: welche Kontrollen greifen, wo Lücken sind und wie sie sich schließen lassen. Microsoft gliedert es in Discover, Control und Act. Dazu kommen Portabilitätsbewertungen, die zeigen, wie abhängig ein Workload von bestimmten Diensten ist, falls er in eine andere Betriebsumgebung wechseln muss.
Für Prüfungen durch Revision, Aufsicht oder Kunden ist das der praktisch wichtigste Teil der Ankündigung. Solche Nachweise werden heute meist aus Policy-Berichten, Defender, Purview und Tabellen zusammengesetzt. Bewerten lässt sich das Panel erst mit der Public Preview. Bis dahin bleibt Azure Policy, etwa über die Sovereign Landing Zone, die Grundlage für durchgesetzte Vorgaben.
Was das für Azure-Kunden in Österreich und der Schweiz bedeutet
Austria East liegt in der EU, Switzerland North in einem EFTA-Staat. Beide Regionen fallen damit in den Geltungsbereich, den Microsoft für Data Guardian und Production Touch Ledger nennt. Ob ein bestimmter Dienst in einer bestimmten Region bereits erfasst ist, sagt die Ankündigung nicht. Das ist je Dienst zu prüfen.
Austria East hat Verfügbarkeitszonen, aber kein Regionspaar. Für Kontinuität über einen Regionsausfall hinaus muss eine zweite Region bewusst gewählt werden, samt der Frage, welche Dienste und Kontrollen dort verfügbar sind. Der neue Leitfaden für Sovereign Business Continuity und die neue Management-Gruppe für Azure Local in der Sovereign Landing Zone zielen auf dieselbe Frage: wie ein Workload in der öffentlichen Cloud so gebaut wird, dass ein späterer Wechsel auf Azure Local möglich bleibt.
Fünf Fragen für die eigene Umgebung
- Welche Workloads haben eine dokumentierte Anforderung an Datenstandort, Schlüsselkontrolle oder Betreiberzugriff, und wo ist sie festgehalten?
- Ist Customer Lockbox für die betroffenen Dienste aktiviert, und wer im Unternehmen genehmigt Anfragen?
- Verlangt ein Vertrag oder eine Aufsichtsbehörde, dass der Schlüssel physisch außerhalb von Microsoft liegt? Nur dann kommt External Key Management in Frage.
- Gibt es für die wichtigsten Workloads eine getestete Wiederherstellung in einer zweiten Region oder Umgebung?
- Werden Souveränitätsvorgaben über Azure Policy durchgesetzt oder nur in Dokumenten beschrieben?
Je Workload entscheiden
Ein Architekturreview ordnet jedem Workload die Kontrollen zu, die seine Anforderungen tatsächlich verlangen, und prüft, ob sie in der gewählten Region und für die verwendeten Dienste verfügbar sind. Das Ergebnis ist eine begründete Entscheidung je Workload, keine pauschale Einstufung der ganzen Umgebung. Einführung und Betrieb der Kontrollen bleiben bei Ihnen oder Ihrem Dienstleister.
Häufige Fragen
Was ist Data Guardian?
Data Guardian ist eine Funktion der Microsoft Sovereign Public Cloud. Qualifizierte Fernzugriffe von Microsoft-Technikern auf Produktionssysteme in EU- und EFTA-Regionen werden in Echtzeit durch Personal mit Wohnsitz in Europa überwacht und manipulationssicher protokolliert. Microsoft führt die Funktion seit Oktober 2026 schrittweise ein.
Ist External Key Management für Managed HSM allgemein verfügbar?
Ja. Microsoft hat die allgemeine Verfügbarkeit am 20. Oktober 2026 angekündigt, sie gilt weltweit. Die Übersichtsseite auf Microsoft Learn führte die Funktion am 23. Oktober 2026 noch als Preview.
Wann kommt das Sovereign Control Panel?
Microsoft hat die Public Preview für die Microsoft Ignite angekündigt, die vom 17. bis 20. November 2026 stattfindet. Bis dahin ist das Panel in einer Private Preview. Microsoft weist darauf hin, dass sich Termine ändern können.
Ersetzen diese Funktionen eine rechtliche Prüfung?
Nein. Sie verbessern die technische Kontrolle und die Nachweisbarkeit von Zugriffen. Fragen zu anwendbarem Recht und behördlichen Herausgabeverlangen bleiben bei den zuständigen Rechts- und Datenschutzverantwortlichen.
Quellen (Stand 23. Oktober 2026)
- Microsoft: Advancing digital sovereignty with greater control and choice (20.10.2026)
- Microsoft Tech Community: What is new in Sovereign Public Cloud (20.10.2026)
- Microsoft Learn: Data Guardian overview
- Microsoft Learn: What is External Key Management?
- Microsoft Learn: Sovereign Landing Zone implementation options
- Microsoft: Sovereign Business Continuity guidance and architecture patterns