Wer Azure Database for PostgreSQL Flexible Server mit VNet-Integration betreibt, saß bisher fest. Der Server lag in einem delegierten Subnetz, ließ sich nicht in ein anderes Netz verschieben und konnte keine Private Endpoints nutzen. Seit Anfang November 2026 gibt es dafür einen Umstieg ohne Neuaufbau.
Der Schritt ist kurz, aber endgültig. Er lohnt einen genauen Blick auf die Reihenfolge, damit aus zehn Minuten Unterbrechung nicht ein halber Tag wird.
Warum sich der Wechsel lohnen kann
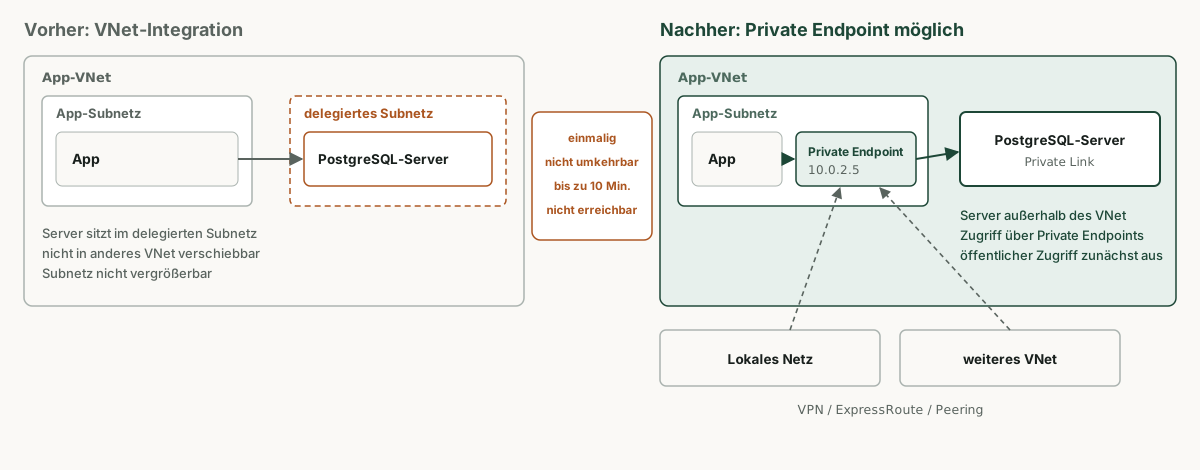
Microsoft nennt Private Link inzwischen die empfohlene Alternative zur VNet-Integration. Die Gründe stehen in den Einschränkungen der VNet-Integration:
- Ein Server im delegierten Subnetz lässt sich nicht in ein anderes VNet oder Subnetz verschieben.
- Das Subnetz lässt sich nicht vergrößern, sobald Ressourcen darin liegen.
- Im delegierten Subnetz darf nichts anderes liegen, und Private Link steht dort nicht zur Verfügung.
Mit einem Private Endpoint liegt der Server außerhalb des eigenen Netzes und wird über eine private IP-Adresse erreicht. Mehrere Endpunkte in verschiedenen VNets sind möglich, ebenso Zugriff aus dem lokalen Netz über VPN oder ExpressRoute. Hochverfügbarkeit, Lesereplikate und Versionsupgrades funktionieren laut Microsoft auch mit Private Endpoints.
Mehr dazu: Standard Service Endpoint: Wann er Private Endpoints ersetzt und wann nicht
Was beim Umschalten passiert
| Punkt | Laut Microsoft |
|---|---|
| Dauer | typischerweise bis zu 20 Minuten im Status „Updating“ |
| Unterbrechung | Server bis zu 10 Minuten nicht erreichbar, offene Verbindungen werden getrennt |
| Sicherungen | bleiben erhalten, auch georedundante |
| Öffentlicher Zugriff | danach standardmäßig deaktiviert |
| Erreichbarkeit danach | erst, wenn ein Private Endpoint oder eine Firewall-Regel eingerichtet ist |
| Rückweg | keiner, der Server kann nicht zurück in ein VNet |
Die Reihenfolge im Wartungsfenster
- Vorher: Subnetz für den Private Endpoint festlegen und die private DNS-Zone privatelink.postgres.database.azure.com mit allen VNets verknüpfen, aus denen zugegriffen wird. Bei lokalen DNS-Servern die Weiterleitung prüfen.
- Vorher: Verbindungszeichenfolgen kontrollieren. Microsoft rät, immer den vollqualifizierten Namen zu verwenden, weil sich die IP-Adresse ändern kann.
- Im Fenster: den Wechsel starten und warten, bis der Status von „Updating“ auf „Ready“ springt.
- Sofort danach: Private Endpoint anlegen und prüfen, ob der Servername auf die private Adresse auflöst.
- Danach: Anwendungen, Sicherungswerkzeuge und Überwachung testen.
az postgres flexible-server migrate-network \
  --resource-group <resource_group> \
  --name <server>

az postgres flexible-server show \
  --resource-group <resource_group> \
  --name <server> \
  --query "state"
Im Portal heißt die Option unter Netzwerk „Public access (allowed IP addresses) and private endpoints“. Der Bestätigungsdialog nennt die Folgen noch einmal ausdrücklich.
Drei Stellen, an denen es hakt
Terraform ist die gefährlichste. Steht in der Konfiguration noch delegated_subnet_id, plant Terraform einen neuen Server, weil dieser Wert einen Austausch erzwingt. Außerdem setzt der Provider public_network_access_enabled ohne Angabe auf true und würde den öffentlichen Zugriff wieder öffnen. Vor dem nächsten apply also beides anpassen und im plan prüfen, dass kein Austausch geplant ist.
Logische Replikation kann reißen. Abonnenten bauen die Verbindung zum Herausgeber selbst auf. Der private Weg über das delegierte Subnetz entfällt, jeder Abonnent muss den Private Endpoint erreichen, über dasselbe VNet, Peering, VPN oder ExpressRoute.
Fest eingetragene IP-Adressen in Anwendungen, Firewalls oder Skripten zeigen nach dem Wechsel ins Leere. Das betrifft auch Freigaben in Firewalls lokaler Standorte.
Betroffene Server finden
Die Abfrage im Azure Resource Graph listet alle Flexible Server, die noch in einem delegierten Subnetz liegen.
resources
| where type =~ 'microsoft.dbforpostgresql/flexibleservers'
| extend subnet = tostring(properties.network.delegatedSubnetResourceId)
| where isnotempty(subnet)
| project name, resourceGroup, location, version = tostring(properties.version), subnet
| order by version asc
Die Spalte version zeigt zugleich, welche Server ohnehin bald ein Versionsupgrade brauchen. Für PostgreSQL 14 beginnt am 1. Februar 2027 der kostenpflichtige Extended Support. Wer beide Eingriffe gemeinsam plant, stimmt sich nur einmal mit den Anwendungsverantwortlichen ab, auch wenn es zwei Wartungsfenster bleiben.
Mehr dazu: PostgreSQL 14 auf Azure: Ab 1. Februar 2027 kostet jeder vCore extra
Lohnt es sich für jeden Server?
Nein. Ein Server, der nur von Anwendungen im selben VNet genutzt wird und nicht wachsen muss, läuft mit VNet-Integration weiter ohne Nachteil. Interessant wird der Wechsel, wenn Zugriffe aus mehreren VNets oder vom Standort nötig sind, das Subnetz zu klein wird oder die Netzarchitektur auf Private Endpoints vereinheitlicht werden soll. Ein Architekturreview ordnet jeden Server einer dieser Gruppen zu, den Wechsel selbst führt Ihr Team im Wartungsfenster durch.
Häufige Fragen
Wie lange ist der Server beim Wechsel nicht erreichbar?
Laut Microsoft typischerweise bis zu 10 Minuten, der gesamte Vorgang dauert bis zu 20 Minuten. Danach bleibt der Server unerreichbar, bis ein Private Endpoint oder eine Firewall-Regel eingerichtet ist.
Kann ich den Wechsel rückgängig machen?
Nein. Microsoft bezeichnet den Vorgang als nicht umkehrbar, der Server kann nicht zurück in ein VNet.
Bleiben meine Sicherungen erhalten?
Ja. Alle vor dem Wechsel erstellten Sicherungen bleiben verfügbar, einschließlich georedundanter.
Was kostet ein Private Endpoint?
Laut US-Preisliste 0,01 US-Dollar je Stunde, rund 7,30 US-Dollar im Monat, dazu 0,01 US-Dollar je GB verarbeiteter Daten in jeder Richtung.
Quellen (Stand 3. November 2026)
- Azure Update 574541: Wechsel von VNet-Integration zu einer Private-Endpoint-fähigen Netzwerkkonfiguration (November 2026)
- Microsoft Learn: Change from virtual network integration to a private endpoint-capable network configuration
- Microsoft Learn: Network with private access (virtual network integration), Azure Database for PostgreSQL
- Microsoft Learn: Networking with Private Link, Azure Database for PostgreSQL